Содержание
В августе 2026 года была обнаружена критическая уязвимость в популярном расширении Sourcerer от Regular Labs. Уязвимость позволяет неавторизованному злоумышленнику выполнять произвольный PHP-код на сервере через неверифицированные {source}-блоки в финальном HTML-коде страницы, что приводит к полной компрометации сайта.
Уязвимость получила идентификатор CVE-2026-74253 и максимальную оценку 10.0 баллов по шкале CVSS v4.0, что соответствует критическому уровню угрозы. Злоумышленники уже активно сканируют интернет в поисках уязвимых сайтов.
Разработчики Regular Labs выпустили полное исправление в версии 16.0.0.
Суть угрозы: что именно было исправлено?
Уязвимость заключается в неконтролируемой генерации кода (CWE-94) в расширении Sourcerer. В отличие от многих других дыр в безопасности, эта атака не требует авторизации.
Как происходит взлом:
- Обработка {source}-блоков: Sourcerer сканирует финальный HTML-код страницы в поисках тегов
{source}и выполняет вложенный в них код (включая PHP). - Отсутствие проверки происхождения: Расширение не проверяет, откуда взялся этот код — из доверенного контента (статьи суперадминистратора) или из отраженного пользовательского ввода.
- Недостаточная проверка происхождения: В уязвимых версиях расширение не всегда могло надежно определить, был ли блок сохранен доверенным администратором или попал в страницу из внешнего запроса.
- Выполнение кода: Когда страница загружается, Sourcerer перехватывает этот блок и выполняет PHP-команды на сервере.
- Результат: Хакер получает полный контроль над сайтом: доступ к базе данных, изменение конфигурации, создание скрытых учетных записей и использование сервера для вредоносных целей.
Кто в зоне риска?
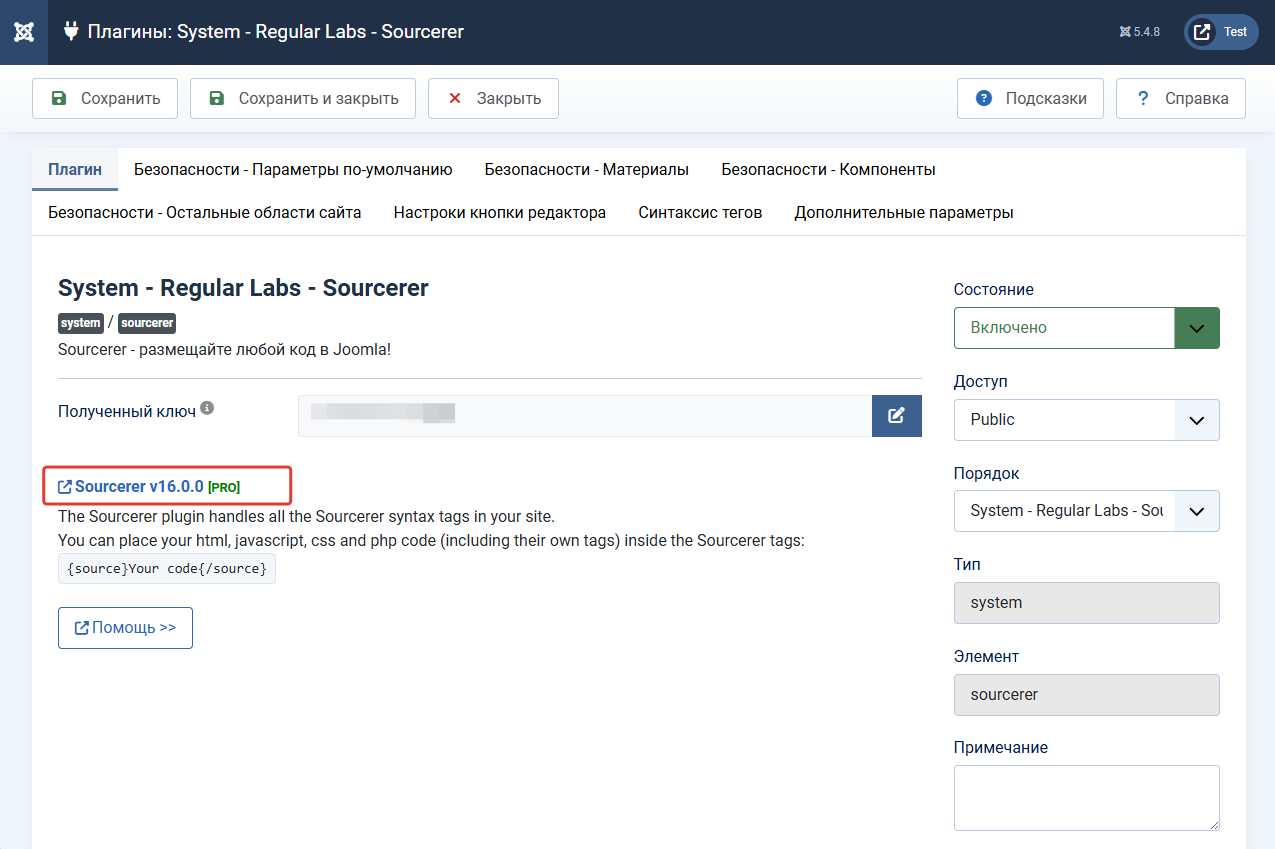
В зоне риска находятся все сайты, на которых установлено расширение Sourcerer версии ниже 16.0.0, включая все версии с 1.0.0 по 15.x.x.
Решение проблемы: пошаговая инструкция
Для устранения уязвимости необходимо выполнить следующие шаги.
Шаг 1: немедленное обновление Sourcerer до версии 16.0.0
- Перейдите в панели управления Joomla в раздел Система → Обновление → Расширения.
- Нажмите «Проверить» для поиска обновлений.
- Найдите в списке обновление для Sourcerer.
- Установите версию 16.0.0 или выше.
Шаг 2: проверка признаков взлома
Установка патча не удаляет следы взлома, оставленные до обновления. Необходимо провести тщательную проверку:
- Проверьте все материалы и контент: Ищите
{source}-блоки в неожиданных местах, особенно в областях, принимающих пользовательский ввод (формы, комментарии, поиск). - Проверьте учетные записи пользователей: В разделе Пользователи отсортируйте список по дате регистрации. Найдите и удалите любые подозрительные учетные записи с правами администратора.
- Проверьте файлы сайта: Обратите внимание на недавно измененные файлы в корневой папке, особенно
index.php,configuration.phpи файлы в папках/mediaи/images. - Проверьте установленные расширения: В разделе Расширения → Управление найдите и удалите любые подозрительные плагины или компоненты.
Шаг 3: меры дополнительной защиты
Помимо обновления расширения, мы настоятельно рекомендуем:
- Смените все пароли: пароль от базы данных, FTP/SSH, хостинг-панели, а также пароли всех пользователей с правами администратора.
- Обновить ядро Joomla до актуальной версии.
- Установить и настроить компонент Admin Tools Pro: Сгенерируйте жесткий
.htaccessи активируйте защиту от инъекций. - Включить двухфакторную аутентификацию для всех учетных записей с правами администратора и редактора.
- Регулярно создавать резервные копии сайта.
Можем сделать всё за вас
Если всё перечисленное выше кажется вам слишком сложным, либо вы просто не хотите терять на это время, а также хотите сэкономить на покупках дорогих расширений, то мы готовы помочь:
- обновить сайт до последней версии Joomla вместе с применяемыми на нём расширениями;
- провести аудит применяемых расширений с последующим удалением незадействованных расширений;
- настроить резервное копирование сайта, в том числе в удалённое хранилище;
- применить к сайту лицензионные версии популярных расширений;
- защитить сайт от взлома дополнительными мерами безопасности;
- взять сайт “под крыло”, регулярно обновляя CMS и расширения, в том числе коммерческие.